AI Governance Program: 5 Steps That Fail When You Start With Policy, Not Inventory
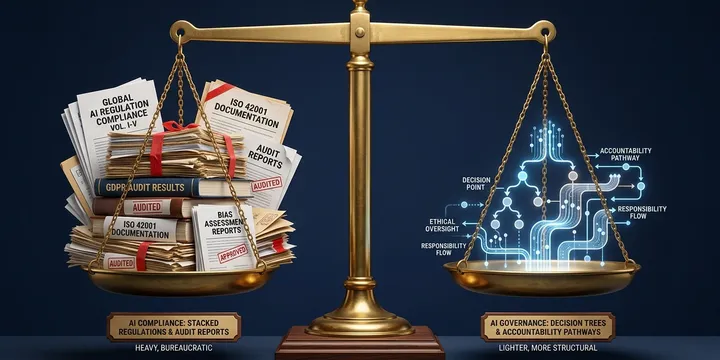
AI Governance vs AI Compliance: Treating Them the Same Creates 3 Dangerous Gaps
Agentic AI Risk: 5 Dangerous Governance Gaps Traditional Controls Were Not Built For
OWASP AI Top 10: 10 AI Security Risks Your Vendor Assessment Cannot See
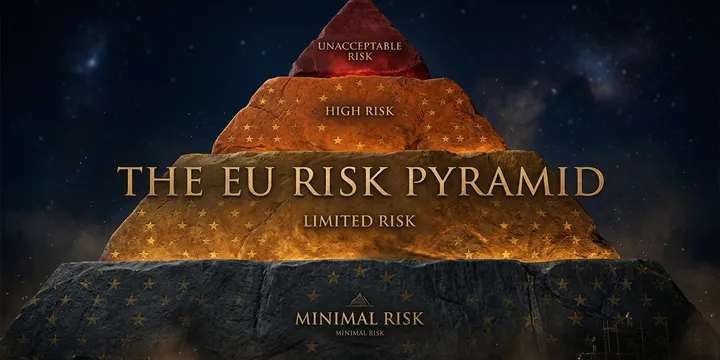
EU AI Act Compliance: 4 Critical Risk Tiers Already in Force While Most Organizations Wait
ISO 42001 Explained: 6 Critical Requirements That Close the AI Risk Gap ISO 27001 Cannot
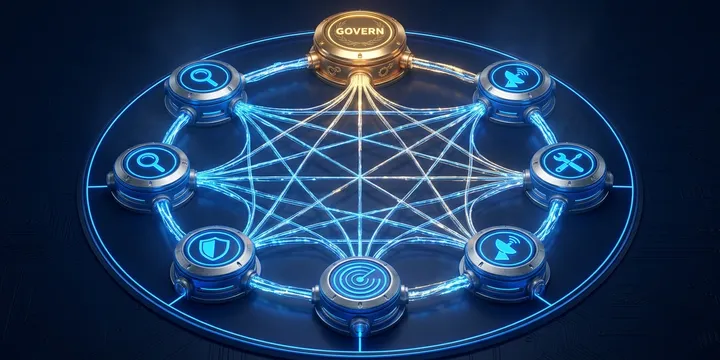
NIST CSF 2.0 Explained: 6 Essential Functions for Smarter Cyber Risk Management
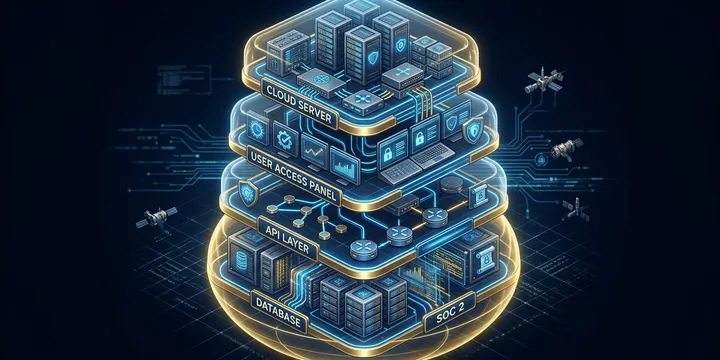
SOC 2 for SaaS Companies: 3 Proven Steps to Start Before Enterprise Deals Require It
What Is AI Governance: 3 Critical Frameworks Most Organizations Are Already Behind On
Risk Management vs Compliance: 5 Critical Signs Your Program Runs on Theater, Not Controls
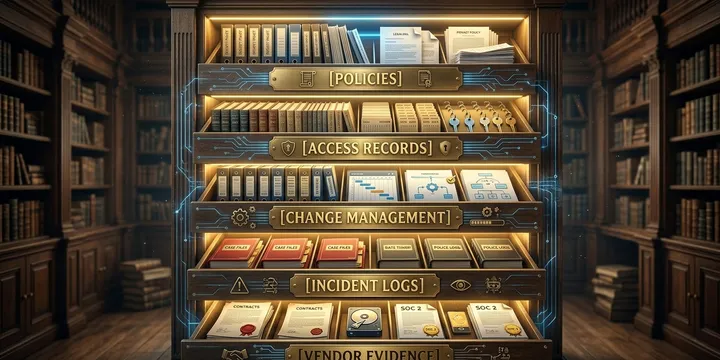
SOC 2 Documentation Checklist: 5 Critical Control Areas Auditors Will Test First
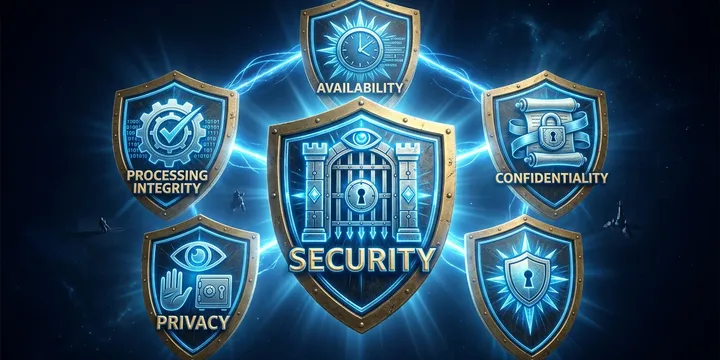
SOC 2 Trust Services Criteria Explained: 5 Critical Categories Every Analyst Must Master
SOC 2 Audit Preparation: A Proven 5-Stage Readiness Framework That Closes Every Evidence Gap
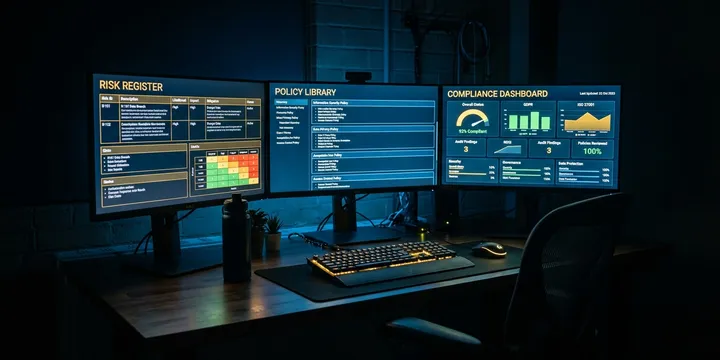
GRC Analyst Role and Responsibilities: 5 Proven Functions Every Effective Program Requires
SOC 2 Compliance Explained: What It Is, Who Needs It, and 5 Proven Audit Requirements
GRC Framework Overview: 3 Essential Comparisons Every Security Leader Must Make
GRC in Cybersecurity Explained: 3 Critical Components Every Security Leader Must Master
GRC Ethics Framework: A Powerful 4-Virtue System That Elevates Every Governance Decision
Risk Assessment in GRC: A Proven Framework Every Analyst Needs in 2026
Governance Risk and Compliance Explained: 4 Proven Reasons It Cannot Be Ignored